デジタル化の急速な進展により新たな価値が創出される一方、グローバルな政治・経済情勢の変化などにより、事業環境は日々変化しています。また、高度化・巧妙化するサイバー攻撃により、システム停止や情報漏えいなどの被害が短期間で拡大し、事業継続に重大な影響を及ぼすリスクが高まっています。このような状況の中、情報セキュリティに関わるリスクマネジメントは、企業の重要な経営課題の一つとなっています。
こうした背景のもと、当社は安全・安心なデジタル社会の実現を支える企業として、価値創造とリスクマネジメントの両立を図りながら情報セキュリティ対策を推進し、お客さまや社会から信頼される事業基盤の強化に取り組んでいます。
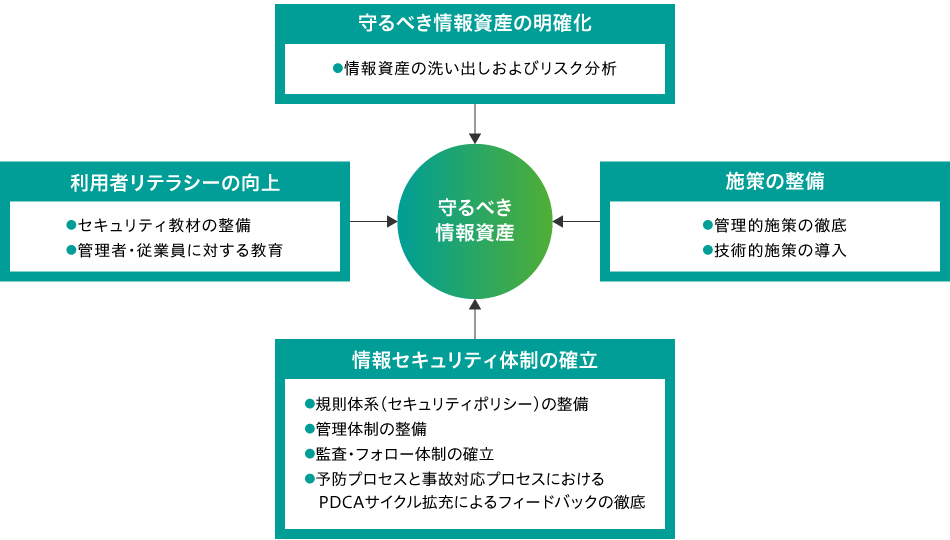
当社では、情報セキュリティと個人情報保護の取り組みにおいて、特に以下の2点を重視しています。
守るべき情報資産を明確にし、ぜい弱性評価とリスク分析に基づいて情報漏えい防止施策を実施しています。事故は「起きるかもしれない」という考え方から一歩進めて、「必ず起きるものだ」「侵害されることを前提に」という考え方のもと、緊急時の対応手順を整備、迅速な対応と早期復旧に向けた取り組みを推進しています。
製品・サービスにおける平時・有事のセキュリティ確保を支える組織として、事業ごとに「業種CSIRT(Computer Security Incident Response Team)」を設置し、有事を想定した机上訓練や演習を継続的実施し、インシデント対応力の強化に取り組んでいます。
当社が提供するサービス基盤では、お客さまに安心してサービスをご利用いただけるよう、常時セキュリティ運用監視を実施しており、高いセキュリティ品質を備えたサービスを提供しています。また、自社運用基盤のセキュリティ強化・品質向上のため、セキュリティ運用監視の体制や業務プロセスの整備、平時・有事のセキュリティ対策強化および第三者によるリスク評価、インシデント管理基盤の整備、継続的な改善プロセスの確立などを実施しています。
eラーニングによる全従業員教育を通じて情報セキュリティの基礎知識の習得を図るとともに、新入社員向け、管理者向けなど階層別の教育カリキュラムを通じて、倫理観および立場に応じたセキュリティ意識の向上に取り組んでいます。
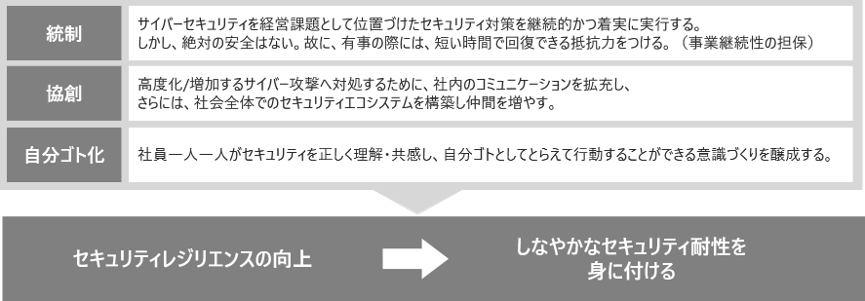
当社では、「統制」「協創」「自分ゴト化」の3つのアプローチで、サイバーレジリエンス強化に向けた継続的な取り組みを推進しています。サイバー攻撃を完全に防ぐことは困難であるとの認識のもと、インシデント発生時の迅速な検知・対応・復旧を重視し、机上訓練や各種演習を通じてサイバーレジリエンスの向上に取り組んでいます。
当社では、情報セキュリティ統括責任者(CISO)を委員長とし、国内外のグループ会社を含む役員および各部門の代表者で構成する「情報セキュリティ委員会」を毎期1回開催しています。
本委員会では、情報セキュリティおよび個人情報保護に関する社内外の動向や脅威情報を共有するとともに、それらを踏まえた各種施策の方針や実施状況について審議・決定しています。また、各部門やグループ会社における取り組み事例や課題を共有し、部門横断・グループ横断で課題認識と対策方針の共有を図ることで、全社一体となった情報セキュリティ活動を推進しています。さらに、委員会での審議内容や是正・改善状況については月次の役員会議にて報告し、経営層によるモニタリングのもと、継続的な改善につなげています。
情報セキュリティ推進体制
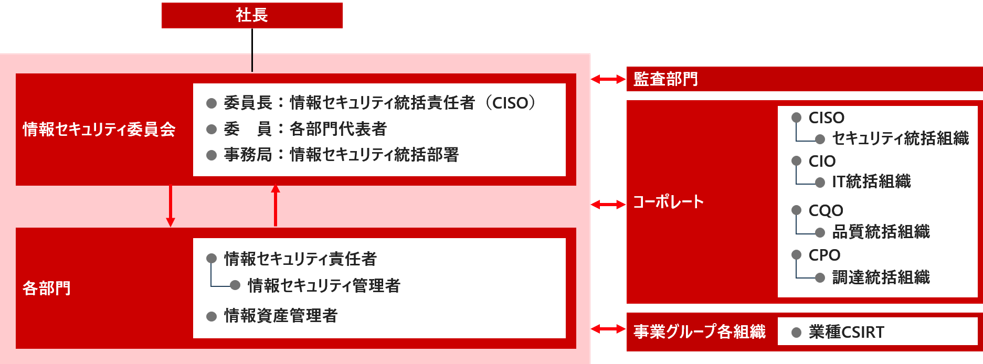
(グループ会社を含む体制)
情報セキュリティを維持していくためには、一人ひとりが日々の情報を取り扱う際に必要とされる知識を身につけ、高い意識を持つことが重要です。
当社では、グループ会社を含むすべての役員、従業員、派遣社員などを対象に、情報セキュリティおよび個人情報保護について、eラーニングによる教育を年に1回実施しています。当社では約2万名(グループ会社含む)が受講し、修了率も100%に達しています。
そのほかにも、新入社員、情報セキュリティ責任者や情報資産管理者を対象とした座学教育など、対象別・目的別に多様な教育プログラムを用意し、情報セキュリティ教育を実施しています。
また、依然として増加している標的型攻撃メールなどのサイバー攻撃への教育として、実際に攻撃メールを装った模擬メールを従業員に送付し、受信体験を通してセキュリティ感度を高める「標的型攻撃メール模擬訓練」を2012年から実施しています。
当社では、社内のセキュリティ強化、およびお客さまに提供する製品・サービスにおけるセキュリティ対応を適切に行うために、グループ全体でセキュリティ人財の育成を推進しています。高度な知識を有するセキュリティ専門人財に加え、各業界の特性を理解し、事業の現場で適切なセキュリティ対策を推進できるプラス・セキュリティ人財の育成にも注力しています。育成した人財を各事業へ配置することで、セキュリティ部門だけに依存するのではなく、組織全体でセキュリティを担保する体制を構築しています。また、AIやクラウドサービスの活用拡大など新たな事業環境の変化を踏まえ、最新の技術動向やリスクに対応できる人財の育成にも取り組んでいます。
当社では情報漏えいを防止するために、「機密情報漏えい防止三原則」を定め、機密情報の取り扱いに細心の注意を払い、事故防止に努めています。
万が一、事故が発生した場合は、迅速にお客さまに連絡し、監督官庁に届け出るとともに、事故の発生原因究明と再発防止策に取り組み、被害を最小限にとどめるよう努めています。
また、事故発生の状況は監査・品証部門と情報共有するとともに、事故防止施策の実効性を高めるべく活動しています。
情報漏えい防止の具体的施策として、暗号化ソフト、セキュアなPC、電子ドキュメントのアクセス制御/失効処理ソフト、認証基盤の構築によるID管理とアクセス制御、メールやWebサイトのフィルタリングシステムなどを日立グループのIT共通施策として実施しています。また、クラウドサービスやAIの利用拡大を踏まえ、アクセス権管理やデータ保護を含めた対策を強化しています。昨今多発している標的型メールなどのサイバー攻撃に対しては、各種情報共有の取り組みに加え、IT施策においても防御策を多層化(入口、出口、内部)して対策を強化しています。
また、機密情報を取り扱う業務を委託する際には、サプライチェーン全体のセキュリティ確保の観点から、当社が定めた情報セキュリティ要求基準に基づき、委託先の情報セキュリティ対策状況を確認・審査しています。
さらに委託先からの情報漏えいを防止するために、委託先に対して、情報機器内の業務情報点検ツールとセキュリティ教材を提供し、個人所有の情報機器に対して業務情報の点検・削除を要請しています。また、AIをはじめとする新たなデジタル技術の活用拡大に対応し、適切な利用ルールの整備や利用者教育、リスク評価を実施することで、安全かつ責任ある活用を推進しています。
「機密情報漏えい防止三原則」の厳守
海外グループ会社においても、「グローバル情報セキュリティ管理規程」に基づく統一的なガバナンスのもと、情報セキュリティガバナンスを推進しています。また、共通のセキュリティ基準や重点施策を展開し、各社と連携しながらサイバーレジリエンスの向上と継続的なセキュリティ強化に取り組んでいます。
当社の情報セキュリティは、日立製作所が定めた情報セキュリティマネジメントシステムのPDCAサイクルにより推進しています。当社では、すべての部門およびグループ会社で年に1回情報セキュリティおよび個人情報保護の監査を実施しています。
監査は、社長から任命された監査責任者が独立した立場で実施し、監査員は自らが所属する部署を監査してはならないと定め、監査の公平性・独立性を確保するようにしています。
国内のグループ会社については、当社と同等の監査を実施し、その結果を確認しています。海外のグループ会社については、グローバル共通のセルフチェックを実施し、グループ全体として監査・点検に取り組んでいます。
また、職場での自主点検としてすべての部門が「個人情報保護・情報セキュリティ運用の確認」を年に2回、実施しています。
当社は、個人情報保護に関し、「個人情報の保護に関する法律」およびJIS規格(JIS Q 15001)に準拠した個人情報保護マネジメントシステムを維持するとともに、個人情報保護方針を定め、役員および従業員に周知し、社内外から容易に参照できる形で公開しています。個人情報の適切な保護と利活用の両立を図りながら、厳格な管理を徹底し、お客さまや社会から信頼される事業活動の実現に努めています。
「個人情報保護方針」は、こちらをご覧ください。
当社は、2003年5月、一般財団法人日本情報経済社会推進協会(JIPDEC)から個人情報の取り扱いを適切に行う事業者に付与されるプライバシーマーク(※)の付与認定を受け、2025年5月に11回目の更新を行いました。
当社は、特定個人情報について「行政手続における特定の個人を識別するための番号の利用等に関する法律」、「個人情報の保護に関する法律」および「特定個人情報の適正な取扱いに関するガイドライン(事業者編)」を順守し、当社の「個人情報保護方針」を「特定個人情報の適正な取扱いに関する基本方針」として、特定個人情報の適正な取り扱いを確保しています。
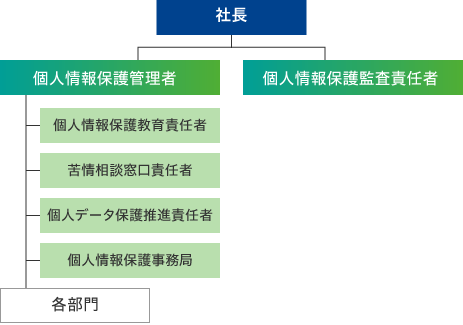
当社では、個人情報保護法およびJIS Q 15001に対応したマネジメントシステムを確立するため、個人情報保護管理者および個人情報保護監査責任者を選任するなど個人情報保護の体制を整備し、安全管理措置を推進しています。
また、マネジメントシステムの運用状況については、個人情報保護監査員による年に1回の監査と各部門の管理責任者による年に2回の自己チェックを実施しています。さらに、全社員および派遣受入者など非正規雇用者を対象とした教育を展開しています。
個人情報保護体制図
<5つの安全管理措置>
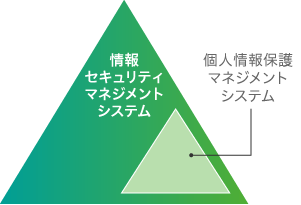
個人情報保護体制のもと、当社は個人情報保護の仕組みである「個人情報保護マネジメントシステム」(Personal information protection Management Systems、以下「PMS」)を構築しています。
位置付けとしては「情報セキュリティマネジメントシステム」(Information Security Management System、以下「ISMS」)の一部とし、PMSのPDCAサイクルはISMSとして実施しています。
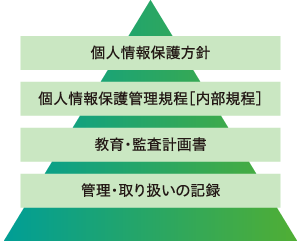
また、PMSの基本要素を文書として記述した「PMS文書」は、「個人情報保護方針」「個人情報保護管理規程(内部規程)」、教育・監査などの「計画書」、PMS実施の「記録」から成っています。
個人情報保護マネジメントシステムについて
<位置付け>
<文書>
(a)個人情報保護管理システムの導入
当社では、お預かりした個人情報について、社内規則である「個人情報保護管理規程」に則り、厳格な管理と適切な取り扱いに努めています。職場ごとに情報資産管理者を置き、当社が取り扱う「すべての個人情報」を特定し、当該個人情報の重要性およびリスクに応じて、台帳を管理し、適切な措置を講じています。
(b)個人情報保護教育にeラーニングシステム導入
年に1回以上、eラーニングシステムによる「個人情報保護教育」を実施し、従業員の意識啓発を図っています。本システムにより実施状況をリアルタイムで確認でき、迅速なフォローが可能となります。
当社では、マイナンバー制度に対応した社内規程に則り、厳格な管理と適切な取り扱いに努めています。その一環として、マイナンバーの管理体制を確立するとともに、マイナンバー取り扱い業務のリスクを評価し、適切な措置を講じています。
近年、デジタル技術の進展や社会経済活動の国際化に伴うプライバシーリスクの高まりを受け、世界各国で個人情報保護関連法制度の制定・改定の動きが進んでいます。
当社では、GDPR(欧州一般データ保護規則)をはじめ、各国・地域で整備が進む個人情報保護関連法制度への対応を進めています。特にGDPRについては、個人情報の取り扱い義務や罰則の強化などの影響が欧州域外にも及ぶことから、欧州の地域統括会社や欧州事務所を含む日立グループ全体で連携し、適用業務の特定、リスク評価、適切な安全管理措置の実施および従業員教育に取り組んでいます。また、各国・地域の法制度や当局の動向を継続的にモニタリングし、必要な対策を講じています。
ここ数年、個人情報を含む機密情報漏えい事故が後を絶たず、特に個人情報の取り扱い委託先から漏えい事故が多く発生し、社会問題となっています。当社では、早くから個人情報の委託先管理を強化し、個人情報の取り扱いを委託する際の社内規程を定め、規程に則って、委託先を監督しています。
委託する際には、当社が定めた委託先選定基準に基づき、個人情報保護対策に加え、サプライチェーン全体のセキュリティ確保の観点から評価・選定しています。さらに、管理体制の確立、原則再委託禁止など厳格な個人情報管理条項を盛り込んだ契約を締結したうえで、委託しています。また、定期的な委託先評価や監査に加え、継続的なモニタリングを実施することで、委託元としての責任のもと委託先の適切な管理・監督に取り組んでいます。
昨今のサイバー攻撃の高度化・巧妙化により、サプライチェーンを含めその影響範囲は拡大しています。当社では、こうした脅威に対応するため、社内部門横断でセキュリティに取り組む体制づくりを推進するとともに、産・官・学との協創による社外活動にも積極的に参画しています。これらの活動を通じて、社内外の連携によるセキュリティエコシステムを構築し、安全・安心なデジタル社会の実現と、社会全体のセキュリティレベル向上に貢献しています。